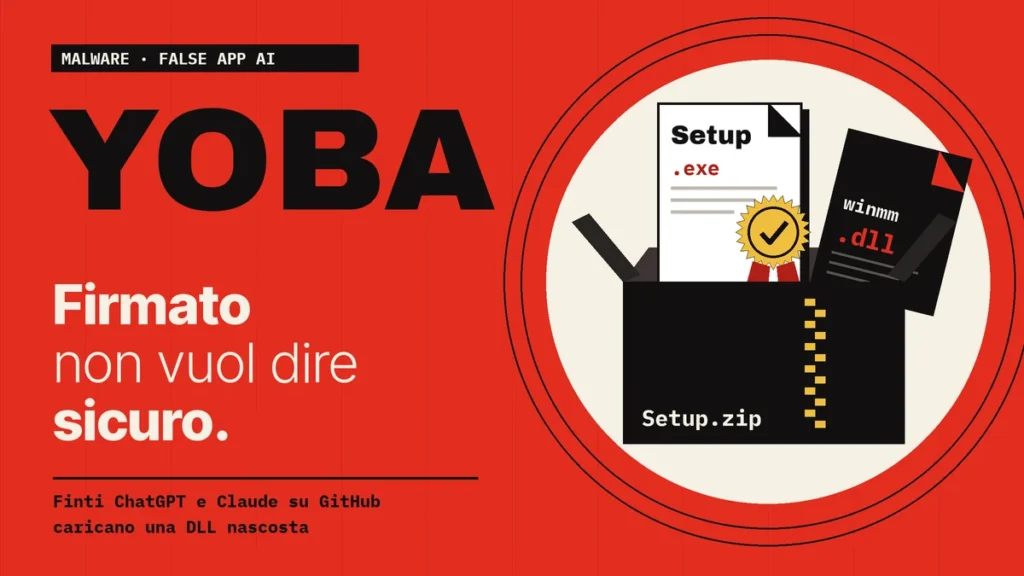
Yoba è un malware per Windows che si nasconde in false app desktop di ChatGPT e Claude pubblicate su GitHub. Il file che lanci è un vero installer firmato da OpenAI o da Anthropic. Accanto però c’è una DLL malevola, che il programma carica senza accorgersene. La campagna è stata documentata da Check Point Research il 27 ottobre 2026. Nei casi analizzati installa un miner di criptovalute nascosto, ma può scaricare qualsiasi altro programma.
Hai scaricato da GitHub app chiamate GPT-5.6 Sol, GPT-6 Astra o Claude Opus? Controlla subito il computer con i passi descritti più sotto. Né OpenAI né Anthropic sono state violate: gli attaccanti sfruttano il nome dei due marchi e la fiducia che ispira un file firmato.
Come arrivano le false app di ChatGPT e Claude
Tutto parte da una ricerca su Google. Gli attaccanti hanno creato repository su GitHub e pagine GitHub.io con finte versioni desktop gratuite di modelli AI. I nomi sono credibili: GPT-5.6 Sol, GPT-6 Astra e Claude Opus. I repository non hanno stelle o fork gonfiati, eppure comparivano tra i primi risultati del motore di ricerca. Il motivo è il SEO poisoning: titoli e descrizioni costruiti apposta per uscire tra i risultati di chi cerca un’app AI.
Le pagine rimandano a file ZIP ospitati nella sezione Releases di GitHub. Il primo repository risale a luglio 2026. I pacchetti malevoli sono arrivati dopo:
sol-setup.zip, a tema ChatGPT, caricato il 30 agosto 2026;Setup-Claude.zip, a tema Claude, caricato il 31 agosto 2026;GPT-6-Astra-Setup.zip, a tema ChatGPT, caricato il 4 settembre 2026.
Gli archivi non sono protetti da password. Di solito i criminali cifrano gli ZIP per impedire l’analisi automatica, qui non ne avevano bisogno perché gli antivirus rilevavano pochissimo. Il 28 ottobre abbiamo verificato che le pagine a tema ChatGPT non sono più raggiungibili. La pagina a tema Claude invece risponde ancora e si presenta come download gratuito di Claude 5 per Windows.
Le app ufficiali esistono e si scaricano solo dai siti dei produttori. Sono la pagina di download di ChatGPT per OpenAI e la pagina di download di Claude per Anthropic. Un progetto GitHub di terzi con il nome di un modello AI non è mai un canale ufficiale.
Il trucco della DLL accanto al file firmato
Dentro lo ZIP c’è un Setup.exe autentico. Nei pacchetti a tema ChatGPT è un eseguibile firmato da OpenAI, in quello a tema Claude è un eseguibile firmato di Claude. Accanto ci sono file di riempimento che imitano un’app vera e una libreria chiamata winmm.dll, che è la parte malevola.
Quando un programma ha bisogno di una DLL, Windows la cerca in un ordine preciso di cartelle. La cartella da cui parte il programma viene controllata prima delle cartelle di sistema. Basta quindi mettere una DLL con il nome giusto vicino all’eseguibile perché venga caricata al posto di quella originale. Questa tecnica si chiama DLL sideloading ed è catalogata da MITRE ATT&CK.
Il punto da capire è questo: la firma digitale garantisce solo il file firmato, non quello che gli sta intorno. Un controllo che guarda solo la firma dell’eseguibile vede un programma di OpenAI o di Anthropic e lo lascia passare.
Cosa fa Yoba sul computer
La DLL, che Check Point chiama YobaDropper, fa alcuni controlli prima di agire. Se non viene caricata da un file chiamato Setup.exe, resta in attesa per circa 12,7 giorni, così le sandbox di analisi non vedono nulla. Salta i computer con tastiera impostata su russo e sulla maggior parte delle lingue dei paesi CSI, ma non esclude l’ucraino. Se non ha i diritti di amministratore, mostra il messaggio “Please run this program as Administrator.” e si chiude.
Con i diritti di amministratore crea la cartella C:\ProgramData\WMProcess. Lì copia il file di sistema WMPDMC.exe di Windows Media Player e gli affianca una seconda DLL malevola, wmpdui.dll. Poi registra un’attività pianificata che parte tre minuti dopo l’avvio del computer con l’account Local System. Per sembrare legittima, l’attività ha come autore “Microsoft Corporation”. La descrizione è “Collects device metadata for Windows Media Player.”
La seconda DLL, chiamata YobaLoader, non contatta un server di comando fisso. Legge l’immagine del profilo di un canale Telegram e la usa per calcolare un nome di dominio sotto dedyn.io. Poi chiede il record TXT di quel dominio al servizio DNS over HTTPS di Google. La risposta è firmata e cifrata e contiene l’indirizzo del file da scaricare, ospitato su Catbox. Per cambiare infrastruttura, all’operatore basta cambiare la foto del canale.
Il programma finale osservato è XMRig 6.26.0, un miner di criptovalute. Passa dalla rete Tor e usa fino all’85% dei thread del processore. Si mette in pausa quando l’utente lavora e riparte dopo 240 secondi di inattività. Il caricatore però è generico: può iniettare il codice in svchost.exe oppure salvare ed eseguire un file EXE o uno script PowerShell nella cartella temporanea. Le prossime ondate possono quindi portare malware di altro tipo.
Esiste anche una versione precedente, vista a inizio giugno 2026, che veniva caricata da un file chiamato Cursor.exe, come l’editor di codice con AI. Quella versione si avviava con un collegamento nella cartella Esecuzione automatica e usava la cartella Microsaft Difendir dentro AppData, con due errori di battitura voluti.
Le tracce da cercare su Windows
La tabella riassume gli indicatori pubblicati nel rapporto tecnico che puoi controllare senza strumenti particolari.
| Dove guardare | Cosa indica un’infezione |
|---|---|
| Cartella C:\ProgramData\WMProcess | presenza di WMPDMC.exe e wmpdui.dll |
| Utilità di pianificazione | attività con descrizione “Collects device metadata for Windows Media Player.” |
| Cartella temporanea dell’utente | sottocartella torbundle\data, usata da Tor |
| Cartella Esecuzione automatica | collegamento msdefender_scheduler{7940-8490-6670-1081}.lnk |
| AppData\Roaming | cartella Microsaft Difendir con msdtc.exe e mswsock.dll |
| Rete e DNS | richieste a t.me/yoba_fanclub, a domini *.dedyn.io e a files.catbox.moe |
Per l’attività pianificata puoi usare il cmdlet Get-ScheduledTask da PowerShell aperto come amministratore e filtrare per descrizione:
Get-ScheduledTask | Where-Object { $_.Description -like '*Windows Media Player*' }
Un’attività con quella descrizione nella radice dell’Utilità di pianificazione, collegata a un file dentro ProgramData, è un segnale forte. Un processore sempre al lavoro quando nessuno usa il PC è un altro sintomo, ma da solo non basta a confermare l’infezione.
Come rimuoverlo
Se trovi una di queste tracce, segui questo ordine:
- scollega il computer dalla rete, cavo e Wi-Fi;
- elimina l’attività pianificata e le cartelle WMProcess e torbundle, oppure Microsaft Difendir nella versione più vecchia;
- esegui una scansione completa e una scansione offline con Microsoft Defender o con l’antivirus aziendale;
- cambia da un altro dispositivo le password salvate nel browser e quelle usate su quel computer;
- controlla gli altri PC della rete con gli stessi indicatori.
Il malware gira con i privilegi di sistema e può scaricare qualsiasi programma. Per questo la pulizia manuale non dà garanzie complete. Il computer contiene dati aziendali o accede a gestionali, VPN e posta? Allora la scelta più sicura è salvare i documenti, verificarli e reinstallare Windows da zero.
Come proteggere i computer dell’azienda
Yoba funziona perché qualcuno cerca un’app AI su Google. Poi la installa da solo, con i diritti di amministratore. Le difese più efficaci tolgono proprio questi due passaggi:
- dai ai dipendenti account senza diritti di amministratore, così il dropper si ferma al primo controllo;
- stabilisci una regola scritta: gli strumenti AI si installano solo dai siti ufficiali o dal portale software aziendale;
- attiva un controllo delle applicazioni, come App Control for Business o AppLocker, che blocca programmi e DLL avviati da cartelle di download e temporanee;
- tieni d’occhio le nuove attività pianificate e il traffico DNS over HTTPS verso servizi pubblici, se la tua rete lo permette;
- prepara un elenco delle app AI approvate, con il link di download corretto.
Il nostro consiglio
La voglia di provare il nuovo modello appena annunciato è il vero punto di ingresso di questa campagna. Nessun modello AI importante esce come eseguibile gratuito su un repository GitHub di uno sconosciuto. Prima di installare qualsiasi app AI, verifica l’indirizzo del sito del produttore e scarica da lì.
Vuoi controllare i computer dell’ufficio o rimuovere un’infezione? SBR Software può aiutarti con un intervento di sistemistica e rimozione virus, e con regole di installazione più sicure.
Fonti
- Check Point Research – Tricks from the Past deployed via signed ChatGPT and Claude binaries (27/10/2026)
- Check Point – Yoba Malware Abuses Signed ChatGPT and Claude Binaries to Target AI Users
- Microsoft Learn – Dynamic-link library search order
- MITRE ATT&CK – Hijack Execution Flow: DLL (T1574.001)
- Microsoft Learn – Get-ScheduledTask
- Microsoft Learn – App Control for Business
- OpenAI – Download ChatGPT
- Anthropic – Download Claude

