
Il sito dell’azienda riceve richieste di preventivo ogni giorno. Accanto c’è una vecchia copia WordPress, creata per provare un nuovo modulo e rimasta raggiungibile da un sottodominio. I due siti stanno sullo stesso hosting. Quando arriva un avviso su una falla di PHP, viene naturale pensare che la risposta del fornitore sul primo sito valga anche per il secondo. È proprio qui che conviene fermarsi e fare una domanda in più: quale versione gira su ciascun sito?
Il 3 novembre 2026 Cloudflare ha lanciato Zero Wire, una raccolta pubblica di schede sulle vulnerabilità critiche di software e servizi raggiungibili via Internet. La puoi consultare anche se il tuo sito è ospitato altrove. Serve a capire quale componente è coinvolto, quali prove sono disponibili e dove trovare le indicazioni per intervenire. Vediamo come usare una scheda per aprire una richiesta precisa all’hosting e quali riscontri servono per chiuderla.
Quando aggiornare WordPress lascia ancora una domanda aperta
Per un sito WordPress ci sono almeno tre cose da distinguere. WordPress gestisce contenuti, utenti e pagine. I plugin aggiungono funzioni, come il modulo preventivi. PHP è il motore che il server usa per eseguire WordPress e i suoi plugin. Se la falla è nel motore PHP, l’aggiornamento del modulo preventivi agisce su un altro componente. Sapere dove si trova il problema ti dice anche a chi rivolgerti.
Un esempio reale è php2shell, una delle schede di Zero Wire. La scheda raccoglie più problemi legati a PHP. Il catalogo CISA riporta come sfruttate le falle CVE-2026-109618 e CVE-2026-109619. Per CVE-2026-115560, la scheda indica invece di verificare a parte la configurazione delle sessioni, cioè il meccanismo con cui il server conserva informazioni temporanee tra una richiesta e l’altra. L’esempio mostra perché conviene riportare nella richiesta al fornitore i singoli codici. Una risposta su due falle può lasciare aperta la terza.
Un codice CVE identifica una vulnerabilità. È il riferimento da copiare anche se la notizia che hai letto usa un soprannome. Con quel codice puoi ritrovare la scheda su Zero Wire, cercare il bollettino originale e confrontare la risposta dell’hosting con il problema preciso. Se il produttore aggiorna le istruzioni, puoi riconoscere lo stesso problema anche quando il titolo del bollettino cambia.
Come leggere Zero Wire senza perdersi nei dettagli
Apri Cloudflare Radar e cerca il codice o il nome della falla. La raccolta separa i casi che richiedono attenzione, sotto «Needs attention», dalle schede di riferimento, sotto «Reference». Queste ultime restano consultabili quando le indicazioni si sono stabilizzate. Anche una scheda meno recente può servire se scopri una vecchia installazione rimasta online. Il changelog di Cloudflare descrive anche la cronologia delle singole schede e i rimandi ai bollettini dei produttori.
Per una prima lettura, cerca tre risposte. Quale programma o servizio è interessato? Quali versioni o configurazioni devono essere controllate? Quale azione viene indicata? La scheda riassume il problema. Le versioni coinvolte e le modalità per applicare la patch vanno confrontate con le indicazioni del produttore. Una patch è una correzione software. Il fornitore può averla già applicata alla propria build di PHP anche se il pannello mostra ancora lo stesso ramo di versione.
Tieni separata la gravità dalle prove di attacchi. Il catalogo CISA delle vulnerabilità sfruttate raccoglie casi in cui lo sfruttamento è stato accertato. Una dimostrazione tecnica prova che la falla può essere sfruttata nelle condizioni mostrate. Un grafico del firewall, invece, può contare richieste compatibili con un tentativo di attacco. Nessuno di questi dati, da solo, ti dice se il tuo sito è stato compromesso. La priorità dipende anche dal fatto che quel componente sia presente ed esposto e dal lavoro che si ferma se il sito smette di funzionare.
La domanda da fare all’hosting, dominio per dominio
Torniamo al sito dei preventivi e alla copia di prova. È un caso ipotetico. Chi gestisce WordPress apre la schermata Salute del sito su entrambe le installazioni e prende nota delle informazioni disponibili. Poi recupera il sottodominio della copia di prova dal pannello hosting. Questo passaggio conta anche se il sito di prova non compare nei risultati di Google. Un indirizzo assente da Google può comunque rispondere a chi lo visita direttamente.
Nella richiesta al fornitore basta partire da quattro informazioni: i due indirizzi, il componente citato, i codici CVE e il collegamento al bollettino. La domanda può essere semplice. «Quale build di PHP serve ciascun sito? Potete confermare per ogni CVE se la correzione è già attiva o se le condizioni indicate nel bollettino non si applicano? Per gli ambienti che richiedono ancora un intervento, chi lo esegue e quando?». Per questo primo controllo non serve allegare password, configurazioni complete o copie del database.
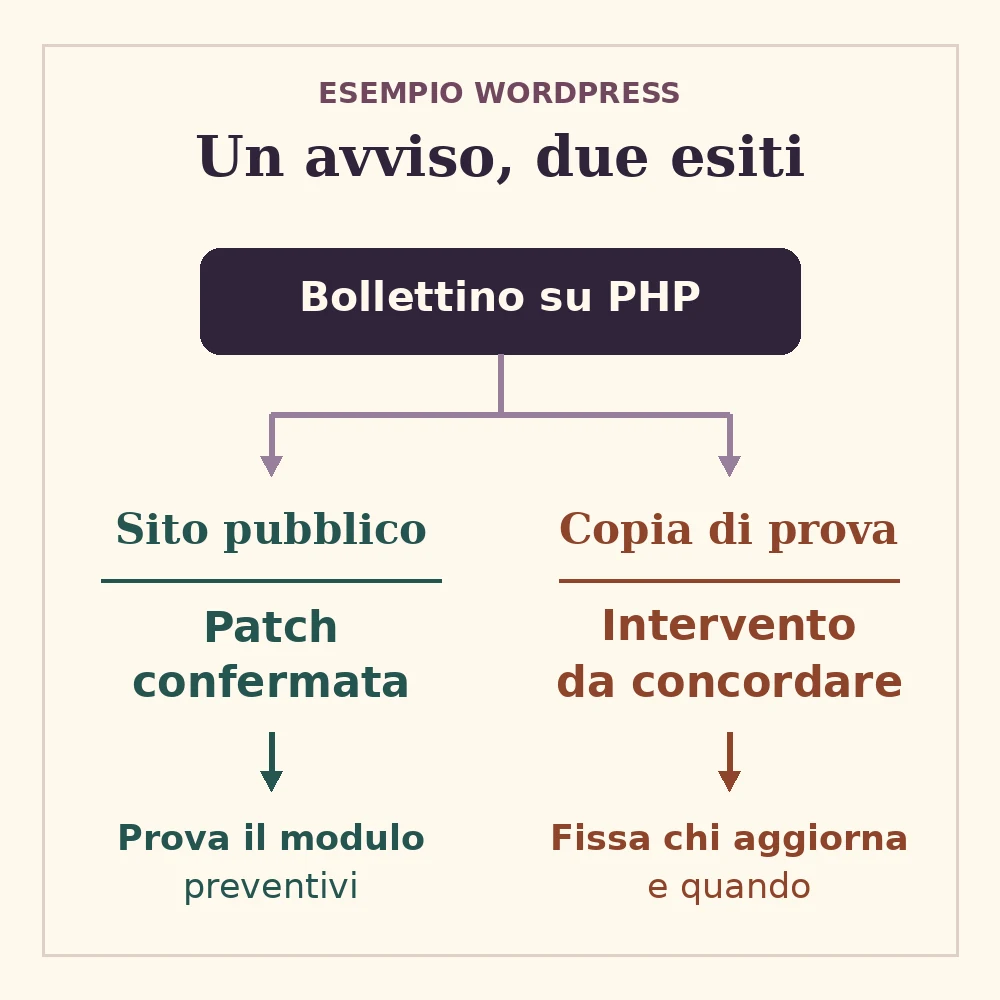
Immaginiamo che il fornitore risponda «Correzione attiva» per il sito pubblico, mentre per la copia di prova chieda un intervento. L’avviso era uno solo, ma adesso ci sono due decisioni. Per il sito pubblico puoi passare alla prova del modulo. Per la copia, devi concordare l’aggiornamento o valutare se ritirarla dopo aver verificato che nessuno la usi. Lo schema mostra perché la risposta va registrata separatamente.
Se la copia ospita davvero un lavoro in corso, il referente può spiegare come metterla temporaneamente al riparo e programmare la correzione. Se invece è rimasta lì da un vecchio test, chiedi chi ne è responsabile prima di dismetterla. Qualunque intervento con rischio di regressione richiede un modo per tornare indietro. La guida al backup e al ripristino dei dati approfondisce proprio questo passaggio.
Quando il firewall aiuta e quando serve un controllo separato
Un firewall per applicazioni web, abbreviato WAF, esamina le richieste dirette al sito e può bloccare quelle che corrispondono a una regola di sicurezza. Se Zero Wire cita una regola Cloudflare, verifica a quale traffico si applica, su quali piani è disponibile e se è attiva per il dominio interessato. Il produttore del software resta il riferimento per sapere quale patch corregge la falla. La guida SBR alla sicurezza di WordPress spiega dove entrano in gioco il firewall, gli aggiornamenti e le altre protezioni del sito.
Zero Wire propone anche un testo da dare a un agente di Intelligenza Artificiale per organizzare una valutazione tecnica. Per il caso dei due siti, la verifica può partire da una richiesta all’hosting e da un piccolo inventario. Se una versione è ignota, l’agente può aiutare a formulare la domanda. La conferma deve arrivare da chi gestisce il server o da un riscontro tecnico verificabile.
Se emergono indizi di accesso non autorizzato, apri una verifica distinta. La correzione interviene sulla falla. Un’indagine serve a capire se qualcuno l’abbia sfruttata prima e che cosa possa essere accaduto. Chi gestisce l’incidente può stabilire quali registri conservare e quali controlli eseguire, mentre sul registro della manutenzione restano separati lo stato della patch e quello dell’indagine.
Quale prova basta per chiudere la richiesta
Per il sito dei preventivi, fai inviare un messaggio di prova con dati fittizi. Controlla che arrivi alla casella giusta e che l’eventuale allegato si apra. Se il modulo invia una conferma automatica, verifica anche quella. La conferma tecnica del fornitore riguarda la patch. Il test del modulo riguarda il servizio che il cliente usa. Sono due verifiche che possono avere esiti diversi.
Consultare Zero Wire è gratuito. Il costo del lavoro dipende da cosa copre il contratto di hosting e da chi deve verificare i componenti, aggiornare e provare il sito. Nel caso più semplice basta una conferma del fornitore e un test del modulo. Se una vecchia installazione usa ancora un ambiente diverso, bisogna mettere in conto anche la verifica di compatibilità o il lavoro per ritirarla.
Quando chiudi la richiesta, registra il codice della falla, gli indirizzi verificati, il referente, la data e il riscontro ottenuto per ciascun sito. Se tra qualche mese arriva un nuovo bollettino, saprai già quali ambienti controllare e chi chiamare. Se hai bisogno di ricostruire chi gestisce il sito, il server e i relativi aggiornamenti, puoi contattarmi per l’assistenza informatica di SBR Software.